
您可以将 Orchestrator 连接到任何使用 SAML 2.0 标准的身份提供程序 (IdP)。本页通过展示一些 SAML 集成配置示例来说明整个流程。
配置流程概述
SAML 集成经精心设计,您可以逐步实施,而不会影响现有用户。
此页面更详细地描述了流程的主要阶段,其中包括:
- 清理非活动用户帐户
- 配置 SAML 集成
- 转换现有用户以使用 SAML SSO 登录
- 为新用户配置权限和机器人
- 停止使用本地帐户(可选)
已知限制
-
不支持来自身份提供程序的加密 SAML 断言。
-
您无法从身份提供程序中搜索用户和组。 只有已配置的目录用户可用于搜索。
-
The SAML SSO Configuration page displays an incorrect Assertion Customer Service URL.
Workaround: To address this issue, configure the Assertion Customer Service URL in the IDP without the partition ID. For example, the original URL:
https://{your-domain}/91483651-d8d6-4673-bd3f-54b0f7dc513a/identity_/Saml2/Acswould becomehttps://{your-domain}/identity_/Saml2/Acs备注:此解决方法存在两个注意事项:
- IDP 发起的登录流程将无法按预期工作。
- 已在 2023.4 中修复此问题。升级到 2023.4 及以上版本后,您需要更改“断言客户服务 URL”,以包含分区 ID。
先决条件
要设置 SAML 集成,您需要:
-
Orchestrator 和第三方身份提供程序中的管理员权限。
如果您在身份提供程序中没有管理员权限,则可以与管理员合作完成设置流程。
-
推荐使用 UiPath™ Studio 和 UiPath Assistant 2020.10.3 或更高版本,以便您可以将其设置为使用推荐的部署。
备注:If you are currently using the Azure Active Directory integration for authentication, we recommend remaining on the AAD integration because it is more feature-rich.
如果您确实决定不再使用 AAD 集成,则必须将通过目录组完成的角色分配手动替换为对目录帐户的直接角色分配,这样您就不必完全重新创建访问架构。
步骤 1. 清理非活动用户帐户
如果您的组织回收电子邮件地址,则在配置 SAML 集成之前请务必删除所有非活动的用户帐户。
启用集成时,Orchestrator 中的本地帐户可以与使用相同电子邮件地址的外部身份提供程序中的目录帐户相关联。当目录帐户用户首次使用该电子邮件地址登录时,会与该帐户关联。身份提供程序的身份将继承本地帐户具有的任何角色,以便无缝转换。
因此,如果 Orchestrator 中存在不活动的本地帐户,则存在本地帐户和目录帐户不匹配的风险,这可能会导致权限意外提升。
要删除非活动的用户帐户,请执行以下操作:
-
以管理员身份登录 Orchestrator。
-
转到“管理员” > “帐户和组” > “用户”选项卡。
-
单击“上次活跃”列的列标题,以对用户重新排序,以便上次登录日期最早的用户显示在顶部:
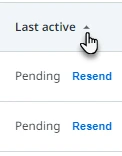
“上次活动”列显示用户上次登录 Orchestrator 的日期。如果您在此列中看到“待定”(如上例所示),则这表示用户从未登录。您可以使用此信息来识别不活跃的用户。
-
单击行末尾的“删除”图标以删除该用户的本地帐户。
-
在确认对话框中,单击“删除”以确认从 Orchestrator 中删除帐户。
用户帐户将从页面中移除。
-
继续删除组织中所有非活动的用户帐户。
步骤 2. 配置 SAML 集成
现在,您必须为集成配置 Orchestrator 和身份提供程序 (IdP)。
步骤 2.1.获取 SAML 服务提供程序详细信息
-
以管理员身份登录 Orchestrator。
-
转到“管理” > “安全设置” > “身份验证设置”选项卡。
-
选择“用户可以使用 SAML SSO 登录”,然后单击“配置”。
系统将打开信息对话框。
-
在对话框中,单击“继续”。
下一页提供集成的概述。
-
在右下角,单击“下一步”以继续配置。
在“一般详细信息”步骤中,在要在 IdP 中配置的数据下,我们提供配置身份提供程序以连接到 Orchestrator 所需的信息。
-
复制并保存实体 ID 和断言使用者服务 URL 的值。您在下一步中将需要这些信息。
重要提示:如果您也在主机级别设置了此集成,请确保使用组织级别的断言使用者服务 URL 的值,而不是主机中的值。
随时开启浏览器标签页以备后用。
步骤 2.2.配置您的身份提供程序
Orchestrator 可以连接到使用 SAML 2.0 标准的任何第三方身份提供程序 (IdP)。
虽然配置可能因您选择的 IdP 而异,但我们已验证以下提供程序的配置:
- 奥克塔
- PingOne。
您可以使用下面的配置说明设置与这些提供程序的集成。
对于其他身份提供程序,我们建议您遵循其集成文档。
A. Okta 的示例配置
本节中的说明适用于示例配置。如需此处未涵盖的任何 IdP 设置的更多相关信息,请使用 Okta 文档。
- 在其他浏览器选项卡中,登录到“Okta 管理控制台”。
- 转到“应用程序”>“应用程序”,单击“创建应用程序集成” ,然后选择“SAML 2.0”作为登录方法。
- 在“常规设置”页面中,指定要集成的应用程序名称,即 Orchestrator。
- 在“配置 SAML”页面上,按照以下内容填写“常规”部分:
- “单点登录 URL” :输入从 Orchestrator 获取的“断言使用者服务 URL”值。
- 选中“将此用于收件人 URL 和目标 URL”复选框。
- “受众 URI ” :输入从 Orchestrator 获取的“实体 ID”值。
- 姓名 ID 格式: 选择“电子邮件地址”
- “应用程序用户名” : 选择“电子邮件”
- 对于属性语句,请添加以下内容:
- 名称:
http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress - 将“名称格式”保留为“未指定” 。
- 将值设置为
user.email或包含用户唯一电子邮件地址的用户属性。 - 添加其他属性映射(可选)。Orchestrator 还支持“名字”、“姓氏”、“职位名称”和“部门”用户属性。然后,此信息将传播到 Orchestrator,供其他服务(例如 Automation Hub)使用。
- 名称:
- 在“反馈”页面上,选择您偏好的选项。
- 单击“完成”。
- 在“登录”选项卡的“设置”部分,在“查看设置说明”下,复制“身份提供程序元数据 URL”值并保存以备后用。
- 在 Orchestrator 的“应用程序”页面上,选择新创建的应用程序。
- 在“分配”选项卡上,选择“分配” > “分配给人员”,然后选择允许对 Orchestrator 使用 SAML 身份验证的用户。
新添加的用户将显示在“人员”选项卡上。
B. PingOne 的示例配置
The instructions in this section are for a sample configuration. For more information about any IdP settings not covered here, please use the PingOne documentation.
-
在其他浏览器选项卡中,登录到 PingOne 管理控制台。
-
转到“连接” > “应用程序”,然后单击加号图标“+”。
-
单击“网页应用程序”,对于 SAML,单击“配置”。
-
在“创建应用程序配置文件”页面上,指定 Orchestrator 应用程序的名称。
-
在“配置 SAML 连接”页面上,选择“手动输入”并提供以下信息:
- ACS URL:输入从 Orchestrator 获取的断言使用者服务 URL 值。
- 实体 ID:输入从 Orchestrator 获取的实体 ID 值。
- SLO 绑定:HTTP 重定向
- 断言有效期:输入有效期的秒数。
-
单击“保存并继续”。
-
在“映射属性”页面上,添加电子邮件地址:
- 选择“ + 添加属性” 。
- 对于“应用程序属性” ,请输入
http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress。 - 将“传出值”设置为“电子邮件地址”或包含用户唯一电子邮件地址的用户属性。
- 选中“必填项”复选框。
- 添加其他属性映射(可选)。Orchestrator 还支持“名字”、“姓氏”、“职位名称”和“部门”用户属性。然后,此信息将传播到 Orchestrator,供其他服务(例如 Automation Hub)使用。
-
单击“保存并关闭”。
-
单击 Orchestrator 应用程序的开关,以启用该应用程序以供用户访问。
-
在“配置”选项卡上,复制并保存“IdP 元数据 URL”值以供之后使用。
步骤 2.3。配置 Orchestrator
要将 Orchestrator 启用为识别您的身份提供程序的服务提供程序,请完成以下步骤:
-
返回到 Orchestrator 中的“SAML 配置”选项卡。
-
在“常规详细信息”步骤的“来自 IdP 的数据”下,使用在配置期间获得的元数据 URL 填写“元数据 URL”字段。
-
单击“获取数据”。
When complete, the Sign-on URL,Identity Provider Entity ID, and Signing certificate fields are populated with the IdP information.
-
单击右下角的“下一步”以转到下一步。
-
在“配置设置”的“允许的域”部分中填写您允许用户登录的域。输入由经配置的身份提供程序支持的所有域。
使用逗号分隔多个域。
-
选中此复选框,即表示您了解具有匹配电子邮件地址的帐户将被关联。
-
可选择性地填写“属性映射”。
-
如果您还想配置高级详细信息,请单击右下角的“下一步”以进入最后一步。
否则,请单击“测试并保存”以完成集成配置,并跳过本节中的其余步骤。
-
在“高级设置”页面上,根据需要配置选项:
- 允许未经请求的身份验证响应:如果您希望能够从 IdP 仪表板导航到 Orchestrator,请启用。
- SAML 绑定类型:HTTP 重定向将配置 SAML 配,以便通过 HTTP 用户代理使用 URL 参数进行通信。
- 服务证书用法:选择您的偏好选项。
-
单击“测试并保存”以完成集成配置。
步骤 2.4.检查集成是否正在运行
要验证 SAML SSO 集成是否正常运行,请执行以下操作:
- 打开一个隐身浏览器窗口。
- 导航到您的 Orchestrator URL。
- 检查以下内容:
- 系统是否会提示您使用 SAML 身份提供程序登录?
- 您能否成功登录?
- 如果您使用与现有用户帐户匹配的电子邮件地址登录,您是否拥有适当的权限?
步骤 3. 让您的用户转用 SAML SSO 登录
在您配置权限后,我们建议您要求所有现有用户退出登录其 UiPath 帐户并使用 SAML SSO 登录。
要使用 SAML SSO 登录 Studio 和 Assistant,用户必须按如下方式配置 Assistant:
-
在 Assistant 中,打开“首选项”,然后选择“Orchestrator 连接”选项卡。
-
单击“退出登录”。
-
对于连接类型,请选择“服务 URL”。
-
在“服务 URL”字段中,添加特定于组织的 URL。
URL 必须包含组织 ID,并以正斜杠结尾,例如
https://cloud.uipath.com/orgID/。否则,连接将失败,失败即表明用户不属于任何组织。 -
使用 SAML SSO 重新登录。
步骤 4. 配置权限和机器人
这仅适用于以前未使用过 Orchestrator,因此在启用集成时未在 Orchestrator 中为他们设置本地帐户的新用户。
您可以通过电子邮件地址 (在外部 IdP 中使用) 将新用户添加到 Orchestrator 组。将用户分配到组或登录后,即可通过在所有 Orchestrator 服务中搜索角色分配来访问组。
步骤 5. 停止使用本地用户帐户(可选)
在所有用户都已转用 SAML SSO 登录且新用户已设置完成后,我们建议您移除所有非管理员帐户的本地用户帐户。这可确保用户无法再使用其本地帐户凭据登录,而必须使用 SAML SSO 登录。
停止使用本地帐户的注意事项
如果 SAML 集成出现问题(例如更新过期的证书),或者您想切换到其他身份验证选项,建议使用具有管理员角色的本地用户帐户。
故障排除
如果您收到错误 User login failed. (#216),则可能是由于 SAML 身份提供程序配置中缺少电子邮件地址映射。
SAML 声明必须命名为http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress,并且该值必须具有有效电子邮件地址。